Wer ein Homelab betreibt, kennt das Spiel: Für das Monitoring läuft Uptime Kuma, für die Webdienste ein Nginx Proxy Manager, damit man von außen überhaupt drankommt ein Cloudflare Tunnel, gegen Werbung und Tracker ein Pi-hole, irgendwo noch ein DynDNS-Skript – und jedes dieser Tools will einzeln gepflegt, aktualisiert und gesichert werden. Jedes hat seine eigene Oberfläche, seinen eigenen Login und seine eigenen Benachrichtigungen.
Genau das hat mich irgendwann so genervt, dass ich mir die Frage gestellt habe: Warum eigentlich nicht alles in einem Container?
Das Ergebnis heißt Node64. Es ist der offizielle Container von ipv64.net, und seit dem 4. November 2026 ist er öffentlich und in der ersten stabilen Version verfügbar. Gerade ist schon die Version 1.0.1 nachgekommen. In diesem Beitrag fliege ich einmal über alles drüber, was Node64 kann. Zu den einzelnen Themen kommen in den nächsten Wochen eigene Beiträge mit echten Anwendungsfällen und Anleitungen – und in den nächsten Tagen auch ein YouTube-Video, in dem ich euch das Ganze live zeige.
Was ist Node64?
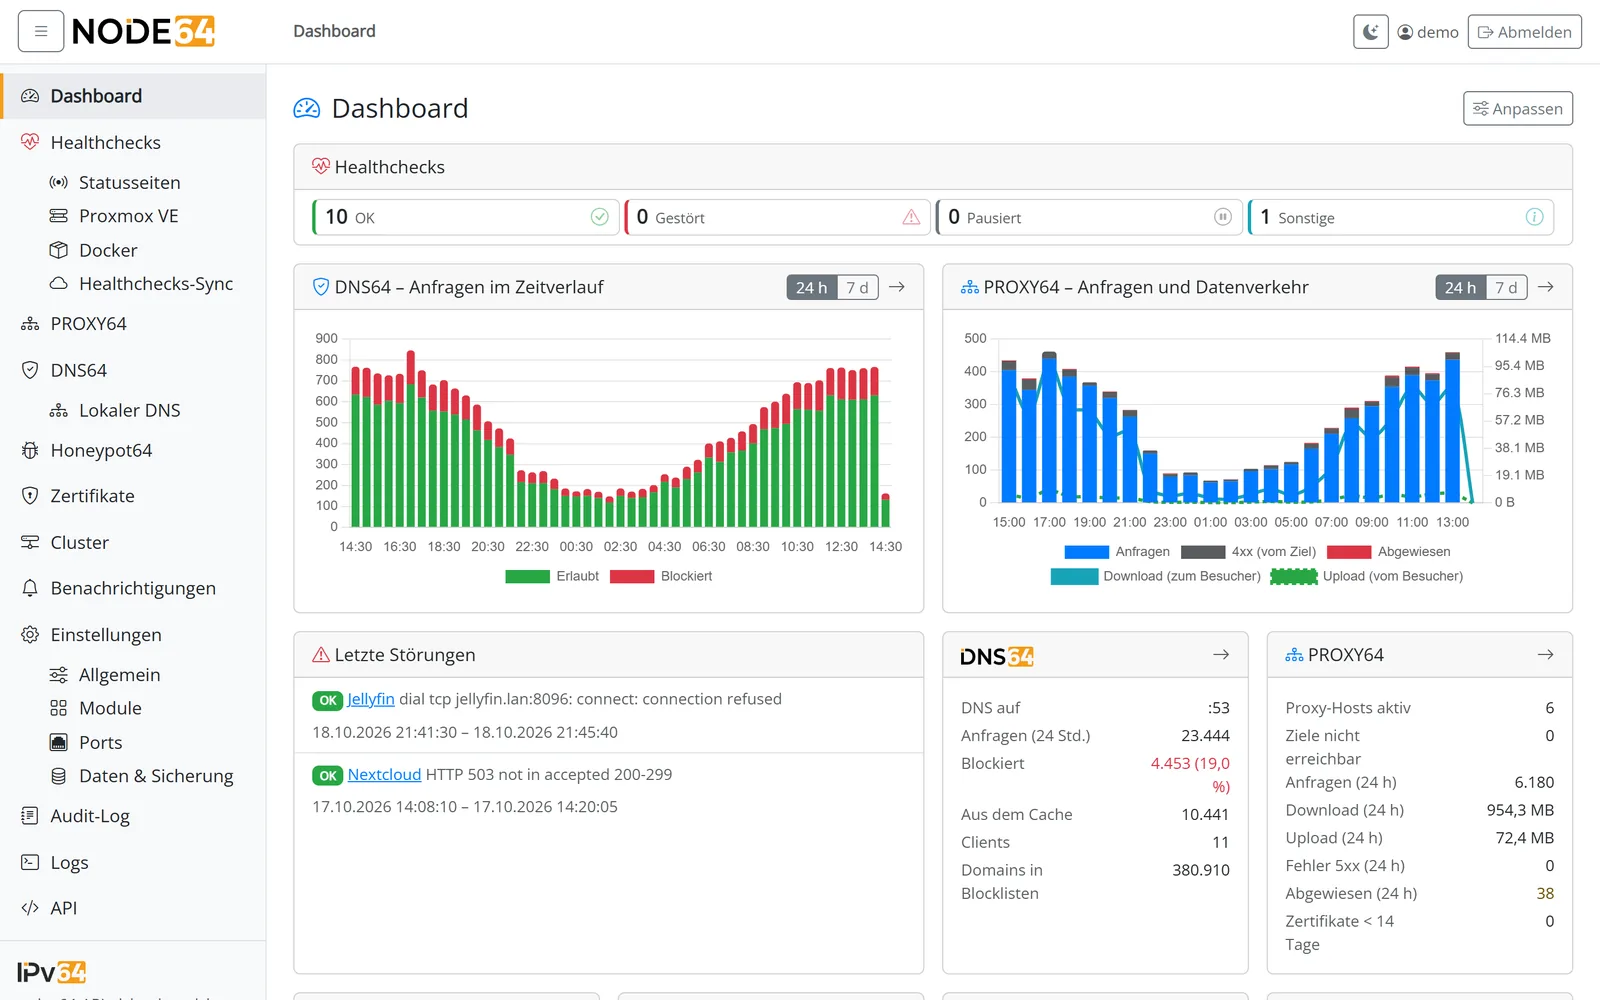
Node64 ist die Schaltzentrale für dein Heimnetz. Ein Docker-Container, darin ein einziges Programm – und in diesem Programm stecken mehrere Module, die du einzeln ein- und ausschaltest:
- Healthchecks & Statusseiten – das Monitoring, als Alternative zu Uptime Kuma
- PROXY64 – der Reverse Proxy mit Let’s Encrypt, als Alternative zum Nginx Proxy Manager
- CDN64 – Dienste ohne Portfreigabe ins Internet bringen, als Alternative zum Cloudflare Tunnel
- DNS64 – der DNS-Filter fürs ganze Netz, als Alternative zu Pi-hole und AdGuard Home
- DynDNS64 – hält deine ipv64.net-Domains auf IPv4 und IPv6 aktuell
- Honeypot64 – Fallen für Angreifer, aus denen eine gemeinsame Blockliste entsteht
Eine Oberfläche, ein Login, ein Backup. Und das Wichtigste: Die Module kennen sich und arbeiten zusammen. Dazu später mehr.
Node64 läuft auf amd64, arm64 und armv7, also auch auf dem Raspberry Pi, dem Mini-PC, dem NAS oder in einer VM auf deinem Proxmox. Und er läuft komplett lokal, ohne Account und ohne Cloud – auch dann, wenn dein Internet mal weg ist. Verbindest du ihn mit deinem (kostenlosen) ipv64.net-Account, kommt die Außensicht dazu. Genau dieser Mix aus lokal und online ist der Kern des Ganzen.
Installation in zwei Minuten
Mehr als Docker brauchst du nicht:
docker run -d --name node64 \
  -p 8080:8080 \
  -v node64-data:/data \
  --restart unless-stopped \
  ghcr.io/ipv64net/node64:latest
Danach rufst du http://<deine-ip>:8080 im Browser auf, ein kleiner Assistent führt dich durch die ersten Schritte, und du entscheidest, welche Module du haben willst. Das Image gibt es auch auf Docker Hub unter x64gmbh/node64. Wer lieber mit Docker Compose arbeitet, findet in der Installationsanleitung eine fertige Vorlage.
Updates holt sich Node64 auf Wunsch selbst: Du wählst, ob er nur Bescheid gibt oder in einem Zeitfenster in der Nacht selbstständig aktualisiert. Startet eine neue Version nicht sauber, geht er automatisch auf die vorherige Version zurück – samt Datenbank.
Healthchecks: das bessere Uptime Kuma – im Hybrid-Modus
Fangen wir mit meinem Lieblingsmodul an. Ein klassisches Monitoring im Heimnetz hat ein Problem: Es sieht nur die Innenseite. Ob deine Nextcloud zu Hause erreichbar ist, weißt du. Ob sie aber auch von unterwegs erreichbar ist – über deinen Router, die Portweiterleitung und das DNS –, das sieht ein Monitoring im eigenen Netz nicht.
Genau hier setzt der Hybrid-Modus an. Node64 misst denselben Check innen in deinem Heimnetz, und ipv64.net misst ihn gleichzeitig von außen – von den Standorten Nürnberg und Falkenstein. Die Node baut die Verbindung zu ipv64.net dabei selbst auf, ausgehend und verschlüsselt. Du musst keinen Port freigeben, auch nicht hinter DS-Lite oder CGNAT.
Und damit bekommst du nicht nur die Info „irgendwas klemmt“, sondern auch wo:
- Innen gestört, außen OK – das Problem liegt im Heimnetz oder auf der Node.
- Innen OK, außen gestört – der Dienst läuft, aber Internetanbindung, Portweiterleitung, DNS oder Firewall machen Ärger.
- Innen und außen gestört – der Dienst selbst ist betroffen. Zeit für einen Blick auf den Server.
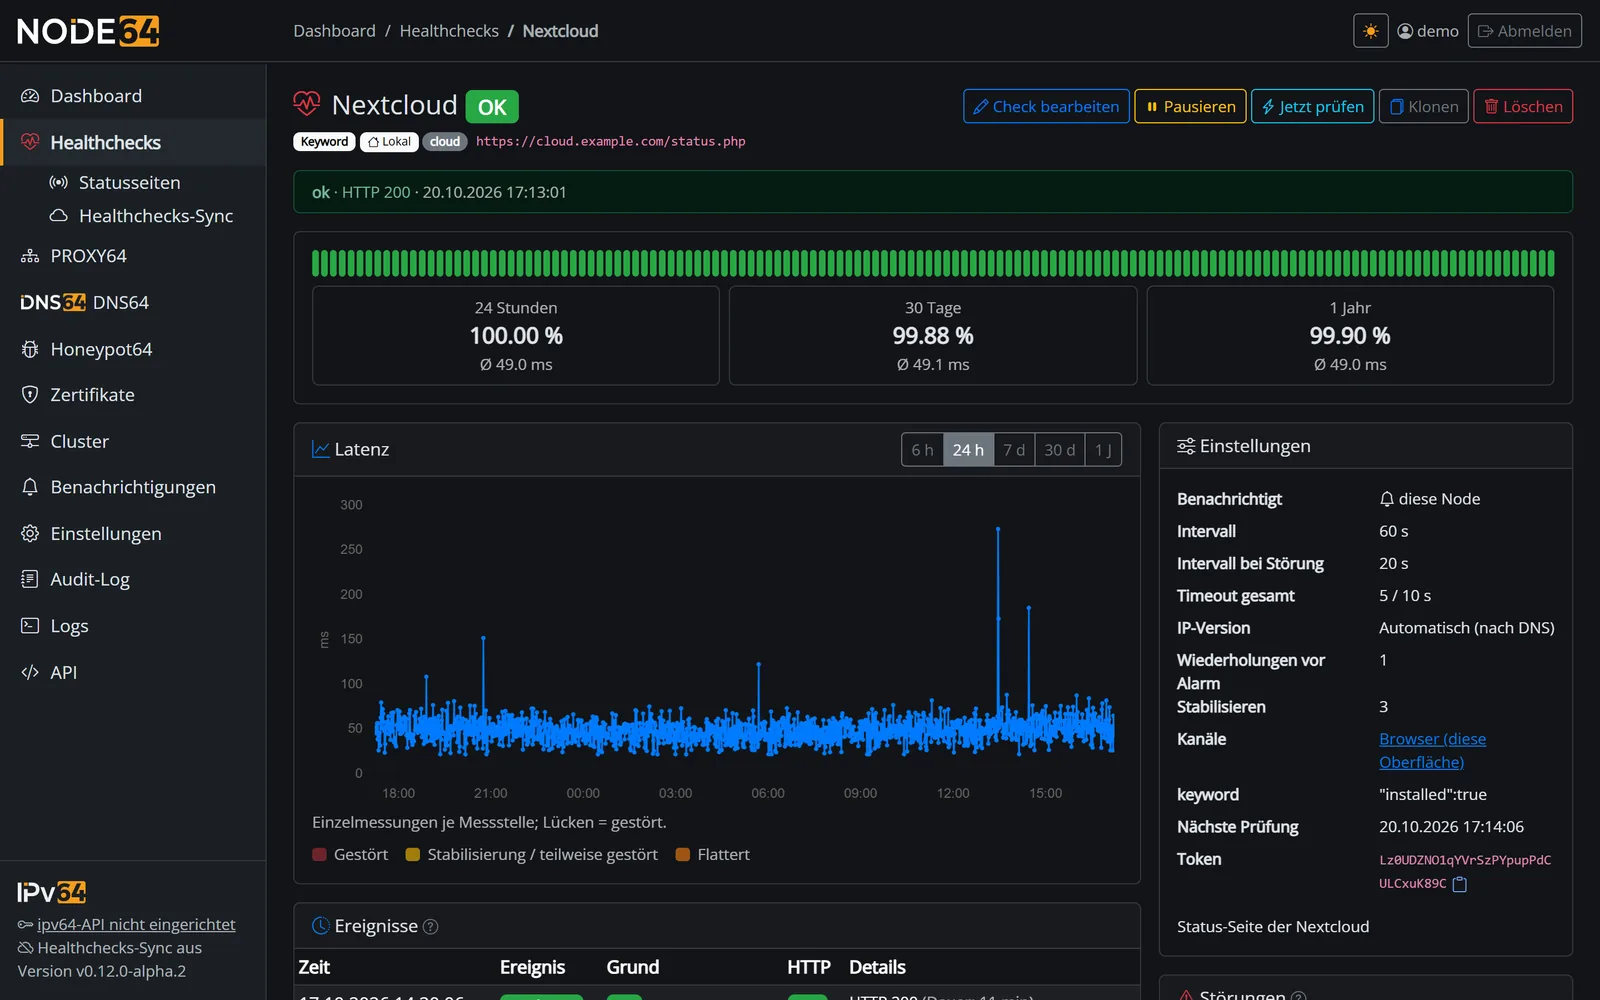
Dazu kommt alles, was ein Homelab-Monitoring braucht: 11 Check-Typen von Ping über HTTP(S), Ports und TLS-Zertifikate bis zu Push-Checks für deine Cronjobs und Backups. Docker-Container hast du automatisch im Blick – auch auf entfernten Hosts, ohne Agent: „healthy“, Neustart-Schleifen, OOM, CPU und RAM. Und für Proxmox VE gibt es eine eigene Überwachung, bei der jede VM und jeder Container als eigener Check auftauchen kann.
Wichtig war mir außerdem: Node64 überwacht sich selbst. Fällt deine Node oder dein Internet aus, steht ein Check nicht einfach weiter grün da. Er wird zu „Nicht überwacht“ – und mit ipv64.net verknüpft bekommst du aktiv Bescheid. Ist das Internet weg, misst die Node einfach weiter, alarmiert über ihre eigenen Kanäle und lädt die Messwerte später nach.
Statusseiten
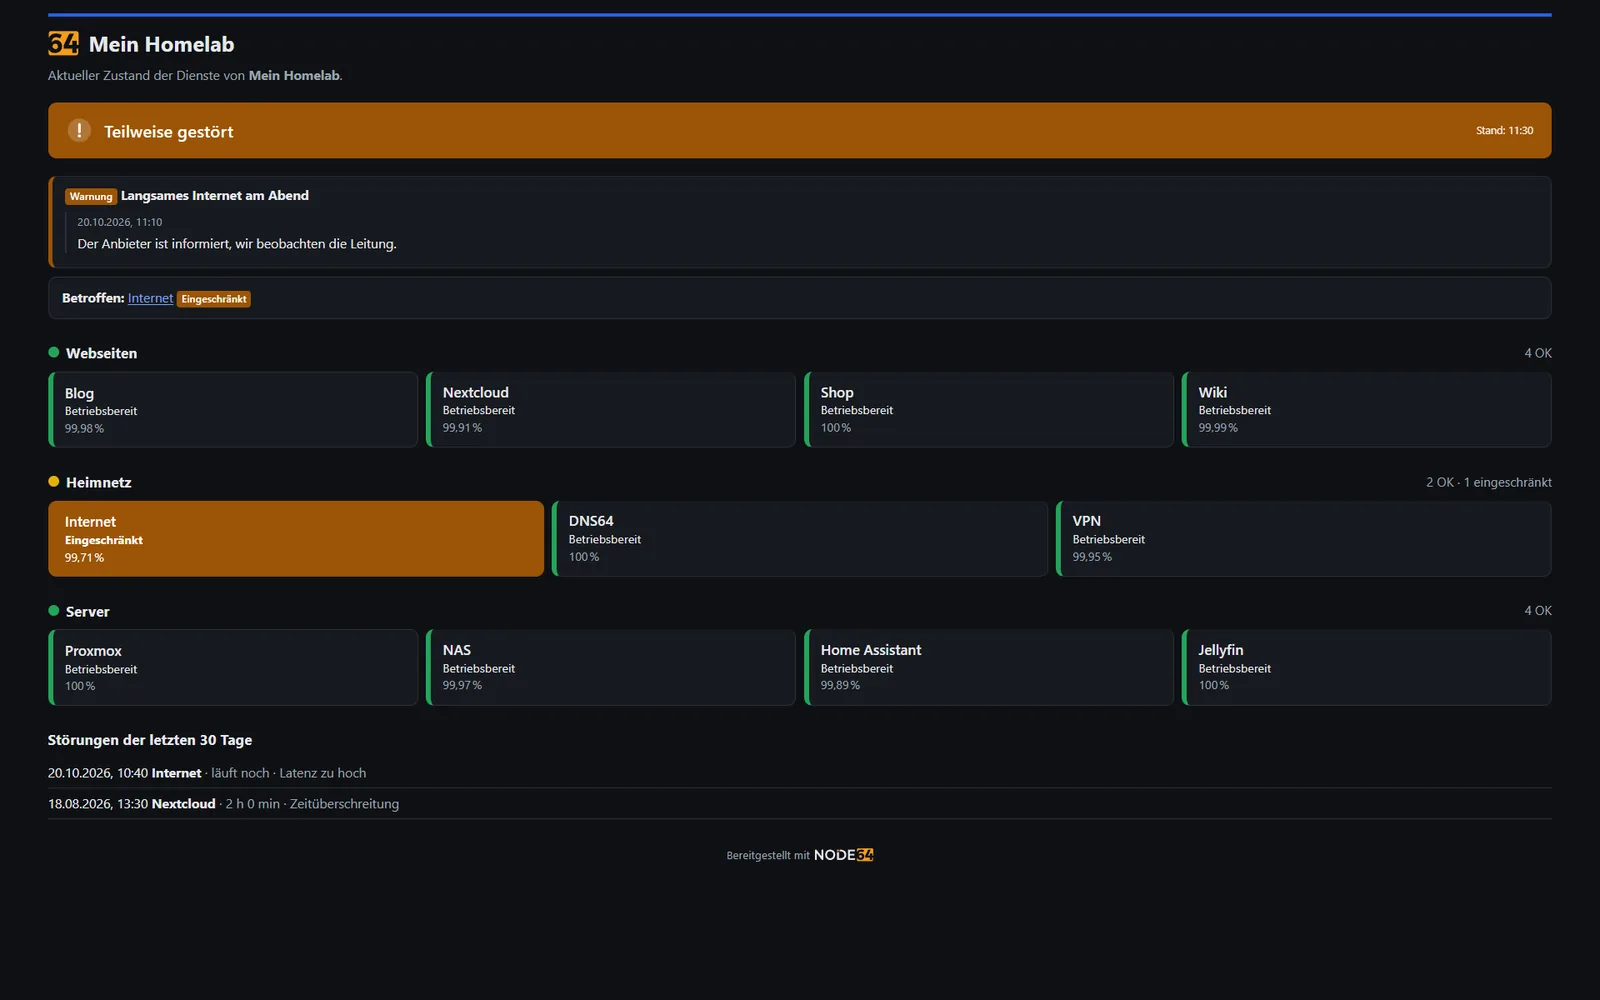
Aus deinen Healthchecks baust du mit ein paar Klicks eine öffentliche Statusseite – mit Tagesbalken für 30, 60 oder 90 Tage, eigenem Logo, Kacheln für den Monitor an der Wand und Badges für README oder Home Assistant. Besucher sehen dabei nur Namen, Zustand und Verfügbarkeit, nie deine Ziele oder IPs. Über PROXY64 und CDN64 läuft die Statusseite auf Wunsch auch unter deiner eigenen Domain.
Benachrichtigt wirst du über die Kanäle, die du ohnehin nutzt: E-Mail, Telegram, Discord, Slack, Teams, Matrix, ntfy, Gotify, Pushover, Webhooks und mehr – oder mit ipv64.net-Account auch per IPv64-Mail, SMS und App. Mit Ruhezeiten, Wiederholungen und ohne Doppelmeldungen.
CDN64: die Cloudflare-Tunnel-Alternative aus Deutschland
Jetzt wird es richtig spannend. Viele von euch sitzen hinter DS-Lite oder CGNAT – sprich: Ihr habt keine eigene öffentliche IPv4-Adresse und könnt keinen Port freigeben. Bisher hieß die Antwort darauf meistens Cloudflare Tunnel. Das funktioniert, aber dann läuft euer gesamter Verkehr über einen US-Konzern.
Mit CDN64 geht das jetzt auch aus Deutschland. Deine Node baut einen ausgehenden Tunnel zu den CDN64-Edge-Servern auf – über QUIC, also das moderne Protokoll unter HTTP/3. Besucher erreichen deinen Dienst dann über diese Server per IPv4 und IPv6, ohne dass bei dir ein einziger Port offen ist. Das klappt hinter DS-Lite, CGNAT und sogar im Mobilfunk.
Ein paar Punkte, die mir dabei besonders wichtig waren:
- Ende-zu-Ende verschlüsselt: Im Standardmodus endet TLS erst in deiner Node. Zertifikat und Schlüssel bleiben bei dir, ipv64.net sieht nur den Namen – nicht Pfade, Cookies oder Inhalte.
- Vier Edge-Server in Deutschland: Nürnberg und Falkenstein, Lastverteilung per DNS. Fällt ein Server aus, übernehmen die anderen, bei Überlast ziehen Tunnel ohne Unterbrechung um.
- Schutzschild vor deinem Anschluss: Spamhaus DROP, Grenzen je IP, WAF-Muster und eine Liste bekannter Angriffs-Werkzeuge (JA4) aus der Honeypot64-Community – dazu eine Notbremse je Name, mit der du einen Dienst sofort pausierst.
- Nicht nur Webseiten: Der Portmapper reicht auch rohe TCP- und UDP-Ports durch – SSH, WireGuard, Spiele-Server. Besucher brauchen dafür keine Client-Software.
- HTTP/3 für deine Besucher: Die Edge-Server sprechen HTTP/3 – deine Besucher bekommen das moderne Protokoll, auch wenn dein Dienst zu Hause es selbst gar nicht kann.
Und das Beste: Schon die kostenlose Free-Klasse von ipv64.net enthält eine CDN-Domain mit 10 GB Traffic im Monat. Mehr Domains, mehr Traffic und mehrere parallele Verbindungen je Server gibt es in den größeren Account-Klassen. Wer einen eigenen Server mit fester IP hat, kann CDN64 übrigens auch ganz ohne Node64 direkt auf ipv64.net einschalten (Modus 3) – auch so, dass nur IPv4 über CDN64 läuft und IPv6 direkt bei dir bleibt.
Einen ausführlichen Vergleich mit Cloudflare Tunnel gibt es auf node64.de.
PROXY64: der Reverse Proxy, der alles zusammenhält
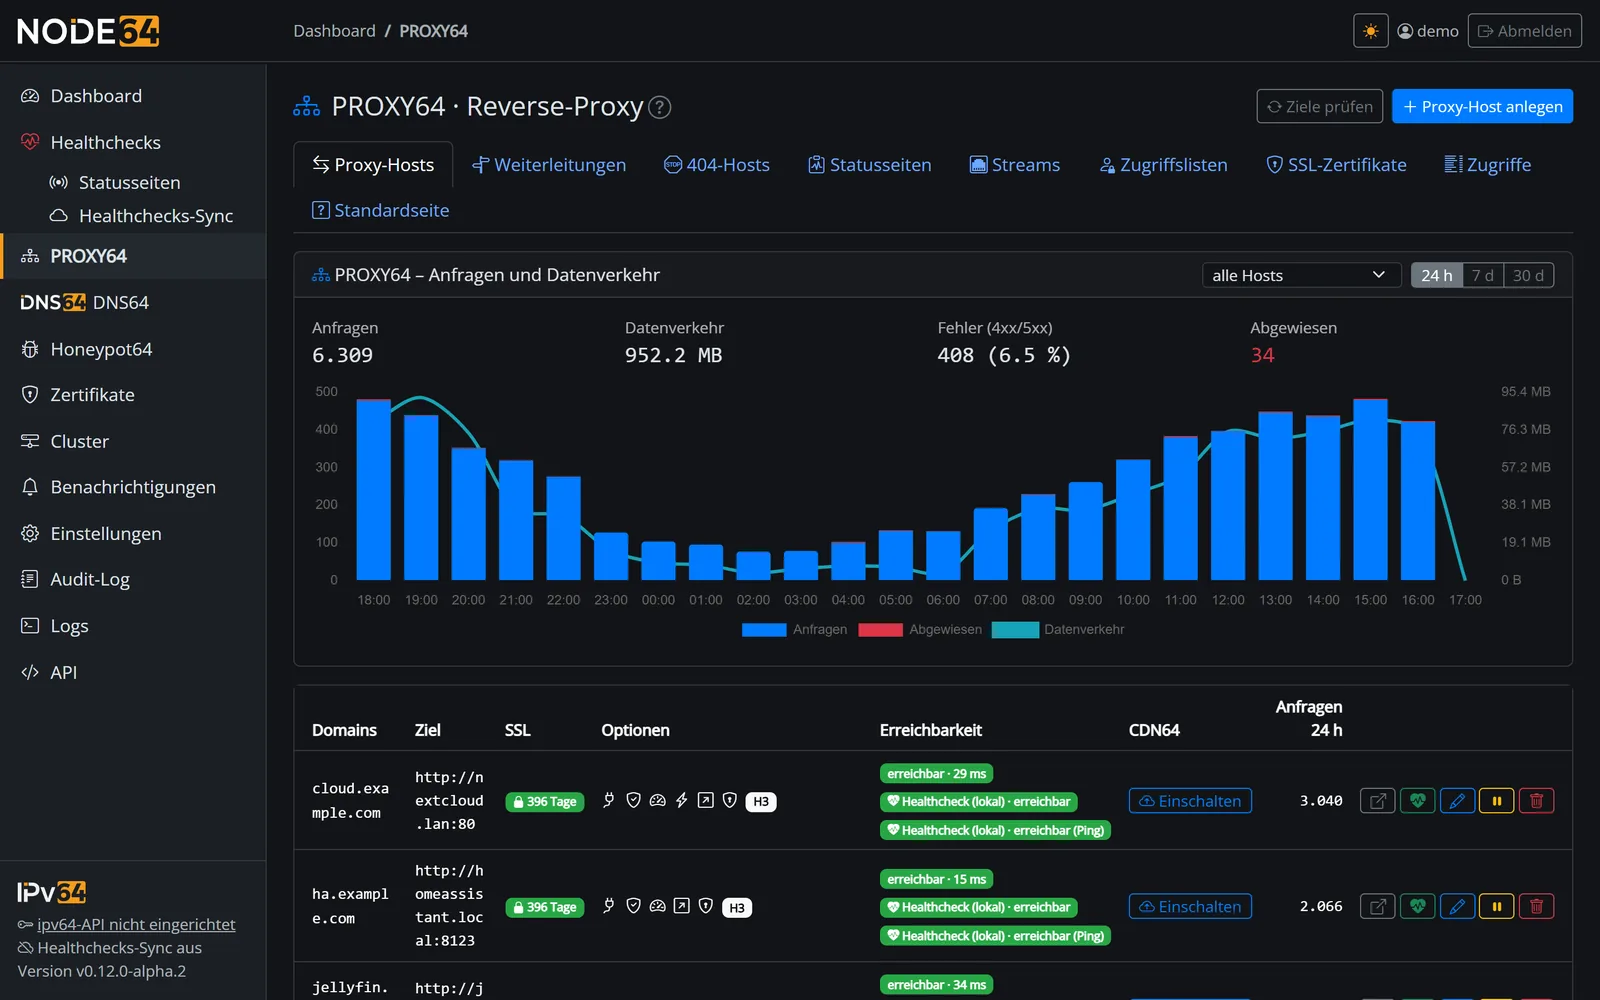
Unter CDN64 arbeitet PROXY64, der Reverse Proxy von Node64. Er ersetzt im Homelab den Nginx Proxy Manager, Traefik oder Caddy – mit Oberfläche, Let’s Encrypt, HTTP/3, Zugriffslisten, Ländersperre und den Blocklisten von ipv64 ab Werk. Wer Docker-Container betreibt, kann Proxy-Hosts sogar direkt über Labels am Container anlegen lassen.
Und weil alles in einem Container steckt, zeigt jeder Proxy-Host direkt an, ob sein Ziel erreichbar ist. Ein Klick, und der passende Healthcheck ist angelegt.
Die Zertifikate verwaltet Node64 übrigens zentral: einmal Let’s Encrypt einrichten – per HTTP- oder DNS-Challenge mit 27 DNS-Anbietern plus ipv64 – und die Zertifikate gelten für PROXY64, für DoH und DoT von DNS64, für die Statusseiten und per API sogar für NAS und Proxmox.
DNS64: die Pi-hole-Alternative – mit verschlüsseltem DNS
Das dritte große Thema: DNS64. Einmal im Router als DNS-Server eingetragen, läuft jede Namensauflösung im Heimnetz darüber – ohne App, ohne Browser-Erweiterung, ohne Einstellungen an jedem einzelnen Gerät. Werbung, Tracker und Malware werden für alles im Netz gefiltert, auch für Smart-TV, Konsole und Handy-Apps.
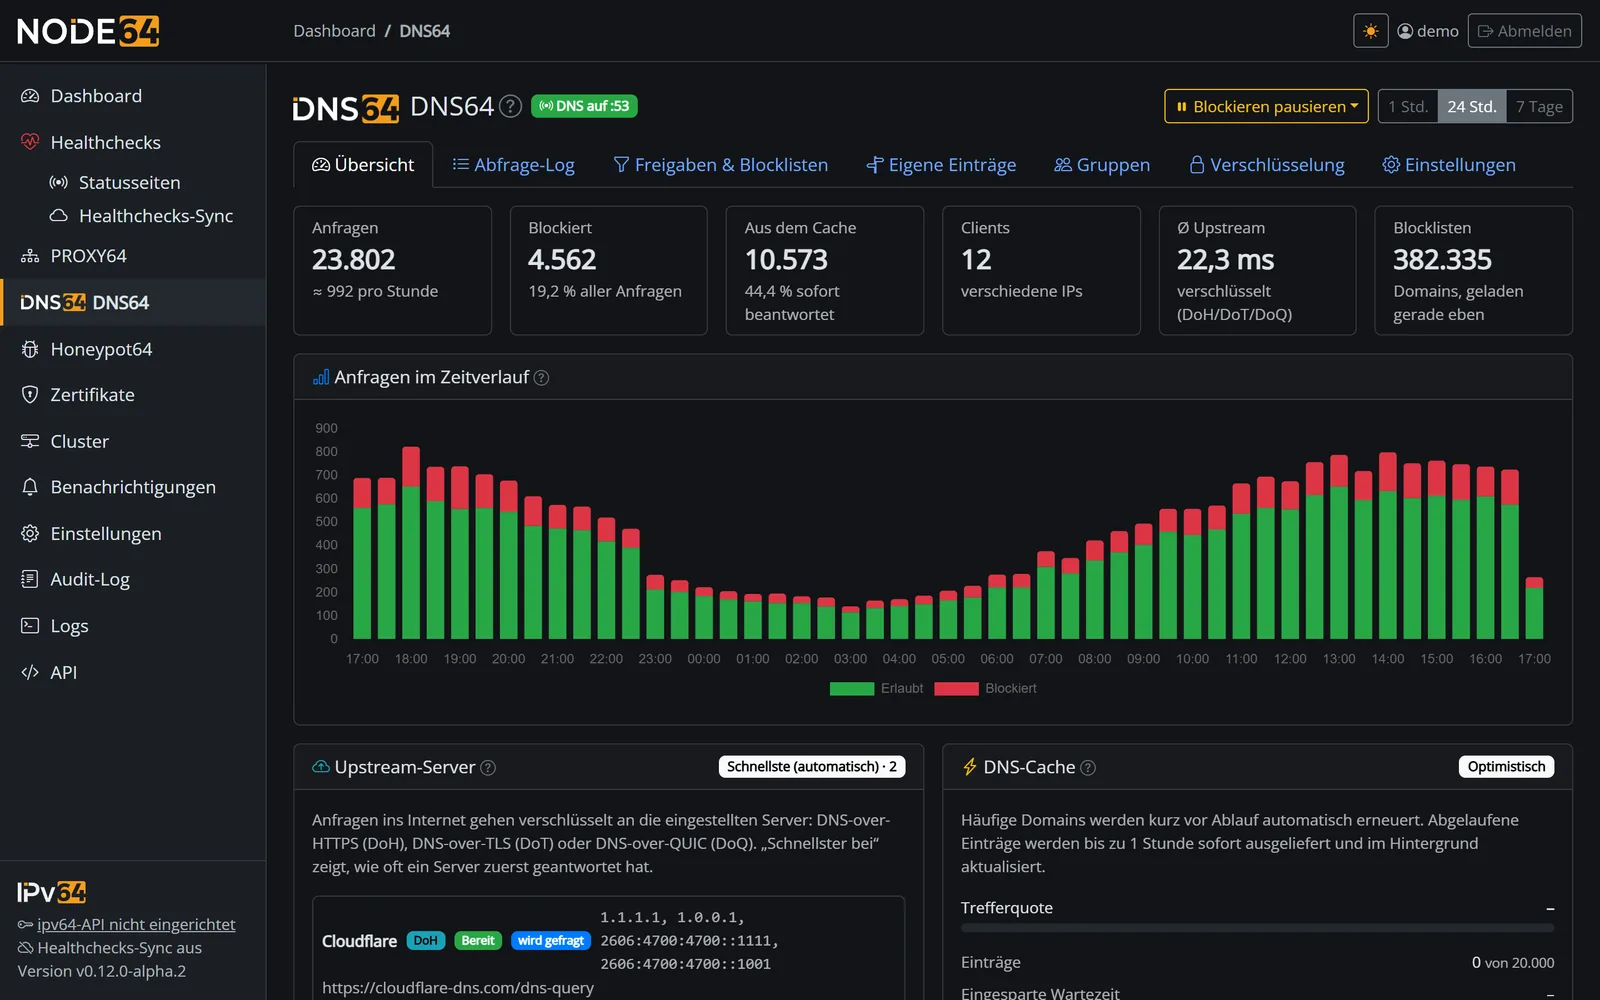
- Blocklisten ab Werk: StevenBlack, AdGuard DNS Filter, OISD, HaGeZi, EasyPrivacy und URLhaus sind sofort aktiv, per Klick kommen über 20 weitere Vorlagen dazu – oder deine eigenen Listen.
- Gerätegruppen mit eigenen Regeln: Soziale Netzwerke und Spiele nur für die Kinder sperren, SafeSearch erzwingen, mit Zeitplänen – und mit einem Knopf ist abends auch mal Schluss.
- Tracker hinter CNAMEs: Auch Tracker, die sich hinter einem harmlos wirkenden Namen verstecken, werden erkannt.
- Nach außen nur verschlüsselt: Anfragen ins Internet gehen ausschließlich per DNS-over-HTTPS, DNS-over-TLS oder DNS-over-QUIC – an Cloudflare, Quad9, Mullvad oder europäische Resolver wie DNS4EU, Digitalcourage und Co.
- Auch im Heimnetz verschlüsselt: Deine Geräte können DNS64 selbst per DoH, DoT oder DoQ fragen. Für iPhone, iPad und Mac gibt es dafür ein fertiges Profil.
- Eigene Namen fürs LAN: A, AAAA, CNAME und Wildcards wie
*.home.lan– lokale Namen wiefritz.boxgehen nur an deinen Router und nie ins Internet.
Für DNS64 brauchst du übrigens keinen ipv64-Account. Das läuft komplett bei dir.
DynDNS64 und Honeypot64
Zwei weitere Module runden das Paket ab.
DynDNS64 hält deine ipv64.net-Domains automatisch auf der aktuellen IPv4 und IPv6 deines Anschlusses – mit echtem IPv6-Präfix-Support, einem Verlauf jeder Prüfung und einer Meldung, wenn sich deine IP wirklich geändert hat. Gemeldet wird nur bei einer echten Änderung, dein Update-Limit bleibt also unangetastet. Das alte DynDNS-Skript auf dem Router kann damit in Rente gehen.
Honeypot64 ist mein Community-Projekt im Container. Node64 stellt Fallen auf – für SSH, Web-Logins, Mail, Datenbanken, RDP und vieles mehr. Wer dort anklopft, hat nichts Gutes vor. Auf Wunsch meldet deine Node das an ipv64.net, und aus den Meldungen vieler unabhängiger Sensoren entsteht die v64 Blocklist. Wichtig: Auf die Liste kommt nur, wen mehrere verschiedene Accounts gemeldet haben – ein einzelner Sensor kann niemanden sperren lassen. Die Liste schützt dann PROXY64, aber auch deine Firewall oder deinen Router, egal ob nftables, pfSense, OPNsense oder MikroTik.
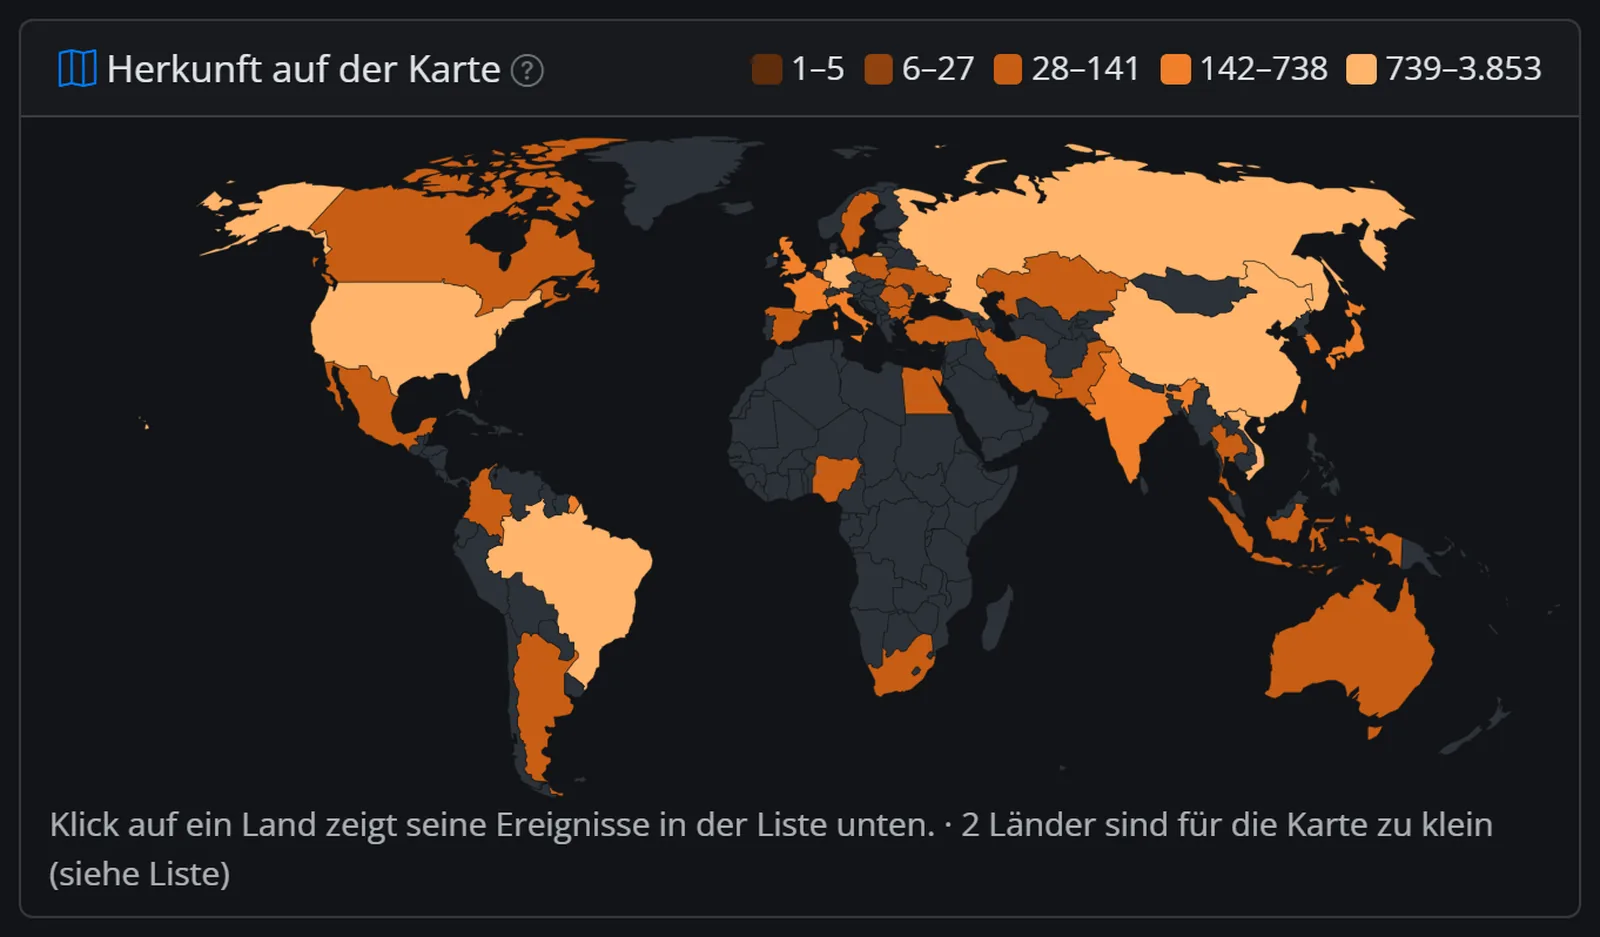
Das Prinzip dahinter: Ein Angreifer probiert selten nur eine Adresse. Steht er bei einem Sensor in der Falle, kann er schon auf der Liste stehen, bevor er bei dir ankommt. Je mehr mitmachen, desto besser für alle. Wie viel da gerade los ist, siehst du übrigens live auf der Honeypot64-Weltkarte.
Zusammen stärker: Die Module helfen sich gegenseitig
Das ist für mich der eigentliche Unterschied zu einer Sammlung einzelner Tools. Ein paar Beispiele:
- Fällt eine IP in einer Honeypot-Falle auf, sperrt PROXY64 sie sofort für alle deine Hosts.
- Aus deinen Healthchecks wird eine Statusseite, die über PROXY64 und CDN64 unter deiner Domain läuft.
- DNS-over-HTTPS von DNS64 teilt sich Port 443 mit deinen Webdiensten.
- Fällt deine eigene IP als Angreifer auf – etwa weil ein Gerät im Netz gekapert wurde –, warnt dich Honeypot64.
- Störung, neuer Angreifer, Zertifikat läuft ab, IP gewechselt: ein Benachrichtigungskanal für alles, eine Ruhezeit, keine Doppelmeldungen.
Cluster: mehrere Nodes, ein Bild
Du hast Node64 auf dem Raspberry Pi, auf deinem VPS und vielleicht noch bei den Eltern laufen? Dann verbindest du sie zu einem Cluster. Die Nodes gleichen sich direkt untereinander ab – Healthchecks, Statusseiten, Benachrichtigungen, Zertifikate, DNS64, DynDNS und Benutzer –, immer verschlüsselt per HTTPS. Fällt eine Node aus, übernehmen die anderen die Benachrichtigungen. Das funktioniert mit ipv64-Account, aber auch komplett ohne.
Für die Technikfans unter euch gibt es außerdem Anmeldung per SSO und Passkeys, eine vollständige JSON-API und Prometheus-Metriken für eure Grafana-Dashboards.
Datenschutz und Made in Germany
Ein Punkt, der mir bei der ganzen Entwicklung wichtig war: Node64 läuft bei dir. Was online passiert – die Prüfung von außen, CDN64, die Honeypot-Meldungen – läuft über die Server von ipv64.net in Deutschland, in Nürnberg und Falkenstein. Jedes Online-Feature ist ein Angebot, keine Pflicht: Du kannst Node64 auch komplett ohne Account und ohne Verbindung nach außen betreiben.
Der Quellcode liegt unter der Apache-2.0-Lizenz auf GitHub.
Für bestehende ipv64.net-Nutzer: Umzug bis zum 22. November
Wer ipv64.net schon länger nutzt, hat es vielleicht schon per Newsletter mitbekommen: Die alten Healthchecks 1.0 und das alte CDN enden am 22. November 2026. Ihre Nachfolger sind die neuen Healthchecks (mit Node64 im Hybrid-Modus) und CDN64. Neue Checks und CDN64-Namen legst du direkt im Portal oder in Node64 an. Wer noch alte Checks oder CDN-Domains hat, sollte sie bis dahin umziehen.
Wie geht es weiter?
Das hier war bewusst nur der große Überblick. In den nächsten Wochen kommen eigene Beiträge zu den einzelnen Modulen – mit echten Anwendungsfällen aus meinem Homelab und Schritt-für-Schritt-Anleitungen. Zum Beispiel:
- Nextcloud oder Home Assistant hinter DS-Lite per CDN64 von außen erreichbar machen
- Hybrid-Healthchecks für Proxmox, Docker und das Backup in der Nacht
- DNS64 mit Gerätegruppen für die Kinder einrichten
- Honeypot64 auf dem Raspberry Pi und die v64 Blocklist in der Firewall
Und in den nächsten Tagen gibt es das Ganze auch als YouTube-Video, in dem ich euch Node64 live zeige und einrichte.
Jetzt ausprobieren
Alles rund um Node64 – Funktionen, Installation und die komplette Doku – findest du auf node64.de:
- Installation: https://node64.de/docs/installation/
- Healthchecks: https://node64.de/healthchecks/
- CDN64: https://node64.de/cdn64/
- DNS64: https://node64.de/dns64/
- Honeypot64: https://node64.de/honeypot/
- Kostenloser Account: https://ipv64.net



5. November 2026 um 21:55 Uhr
Super Projekt, freue mich schon drauf es zu benutzten.