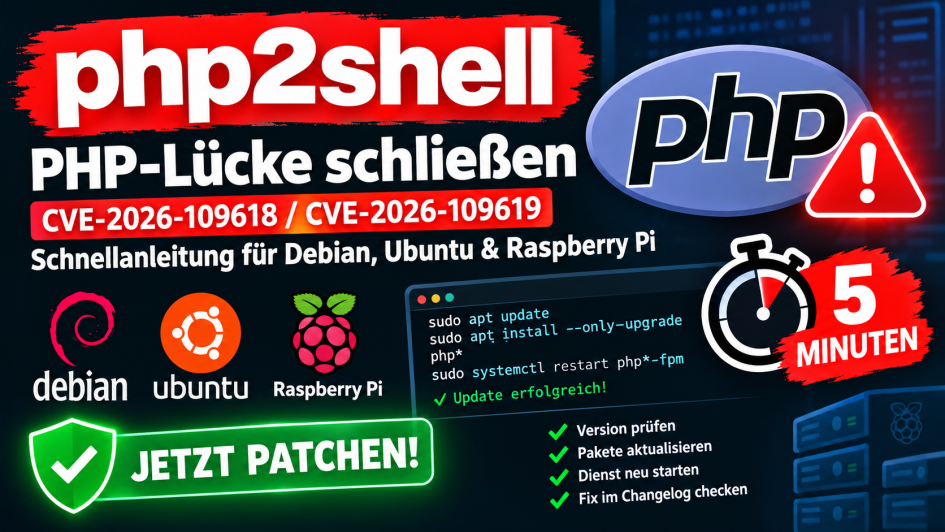
Gerade geht es überall durch die News: Zwei kritische Lücken direkt in PHP, getauft auf den Namen php2shell. Geführt werden sie als CVE-2026-109618 und CVE-2026-109619, beide mit CVSS v4.0 9.2 bewertet. Die Details sind vor dem offiziellen Patch geleakt, und erste Angriffe auf PHP-Seiten wurden bereits beobachtet.
Das Gemeine daran: Die Lücke steckt nicht in WordPress, Nextcloud oder deinem Shop, sondern im PHP-Interpreter selbst. Ein aktuelles WordPress schützt dich hier also überhaupt nicht. Betroffen ist im Grunde alles, was PHP über das Netz ausliefert, egal ob PHP-FPM, Apache mit mod_php oder php-cgi.
Ich habe heute selbst meine Server gepatcht und zeige dir hier den schnellsten Weg, ohne Theorie-Overhead.
| # | Vorschau | Produkt | Bewertung | Preis | |
|---|---|---|---|---|---|
| 1 |

|
NVIDIA DGX Spark™ – Personal AI Desktop Supercomputer – Desktop GB10 Grace Blackwell Chip | 8.350,00 EUR | Bei Amazon ansehen | |
| 2 |

|
Microsoft Surface Laptop Ultra 15″ | NVIDIA RTX Spark | 24GB RAM, 512GB SSD | 15″ Touchscreen… |
2.899,00 EUR |
Bei Amazon ansehen | |
| 3 |

|
Microsoft Surface Laptop Ultra 15″ | NVIDIA RTX Spark | 32GB RAM, 1TB SSD | 15″ Touchscreen… |
3.759,00 EUR |
Bei Amazon ansehen |
Welche Versionen sind sicher?
Am 21.10.2026 hat das PHP-Team die gefixten Versionen veröffentlicht:
| PHP-Zweig | Sichere Version |
|---|---|
| 8.5 | 8.5.12 |
| 8.4 | 8.4.27 |
| 8.3 | 8.3.36 |
| 8.2 | 8.2.35 |
| 8.1, 8.0, 7.4 | kein offizielles Release, nur Backports (dazu unten mehr) |
Wichtig: Distributionen wie Debian und Ubuntu bauen PHP selbst und haben eigene Versionsnummern. Bei denen steht also nicht unbedingt „8.2.35“ dran, obwohl der Fix enthalten ist. Darum zeige ich dir weiter unten, wie du das ganz sicher prüfst.
Schritt 1: Herausfinden, welches PHP überhaupt läuft
Der häufigste Fehler: Man schaut mit php -v nach und denkt, alles ist gut. Das zeigt dir aber nur die Kommandozeilen-Version. Deine Webseite läuft meistens über PHP-FPM, und das kann eine ganz andere Version sein. Bei mir laufen zum Beispiel mehrere Versionen parallel.
ls /run/php/
dpkg -l | grep -E '^ii\s+(php|libapache2-mod-php)'
Der erste Befehl zeigt dir, welche PHP-FPM-Versionen gerade aktiv sind (z. B. php8.2-fpm.sock). Der zweite listet alle installierten PHP-Pakete.
Schritt 2: Woher kommt dein PHP?
apt policy $(dpkg -l | awk '/^ii php[0-9.]*-(fpm|cli)/{print $2}')In der Ausgabe siehst du hinter den Versionen die Quelle:
packages.sury.org(Debian) bzw.ppa.launchpadcontent.net/ondrej/php(Ubuntu): Das sind die Repos von Ondřej Surý, dem Debian-PHP-Maintainer. Die sind in der Regel als Erstes mit Updates da.deb.debian.org,security.debian.org,archive.ubuntu.com: Das ist das PHP deiner Distribution. Hier kommt der Fix über die normalen Sicherheitsupdates, manchmal aber erst ein paar Stunden oder Tage später.
Schritt 3: Updaten (Debian, Ubuntu, Raspberry Pi OS)
Der Befehl ist auf allen drei Systemen gleich, denn Raspberry Pi OS basiert auf Debian. Ich aktualisiere gezielt nur die PHP-Pakete. Wer mag, kann natürlich auch ein komplettes apt full-upgrade machen.
sudo apt update
sudo apt install --only-upgrade $(dpkg -l | awk '/^ii  (php|libapache2-mod-php)/{print $2}')
Danach PHP unbedingt neu starten, sonst laufen die alten, verwundbaren Prozesse einfach weiter:
# PHP-FPM (Version anpassen, bei mehreren Versionen alle neu starten)
sudo systemctl restart php8.2-fpm

# Wenn du Apache mit mod_php nutzt
sudo systemctl restart apache2
Du weißt nicht, welche FPM-Dienste laufen? Das hier startet alle auf einmal neu:
sudo systemctl restart 'php*-fpm'


Schritt 4: Prüfen, ob der Fix wirklich drin ist
Das ist der Schritt, den die meisten überspringen. Schau ins Changelog des Pakets, ob die beiden CVEs dort auftauchen:
zcat /usr/share/doc/php8.2-fpm/changelog.Debian.gz | grep -m3 -E "1096(18|19)"Die Versionsnummer passt du natürlich an deine an. Wenn eine Zeile mit CVE-2026-109618, CVE-2026-109619 erscheint, ist der Fix installiert. Kommt nichts, ist das Update für dein System noch nicht da. Dann helfen dir die Übergangsmaßnahmen weiter unten.
Zum Schluss noch prüfen, ob der Dienst wirklich nach dem Update neu gestartet wurde:
systemctl status 'php*-fpm' | grep -E "Active|since"Der Zeitstempel muss nach deinem Update liegen.
Raspberry Pi: Bin ich als Bastler überhaupt betroffen?
Ja, sobald auf deinem Pi PHP läuft und der von außen erreichbar ist. Typische Kandidaten:
- Nextcloud auf dem Pi
- Home-Dashboards, kleine Webseiten oder Webinterfaces mit PHP
- ältere Pi-hole-Installationen (bis v5 lief die Weboberfläche über lighttpd und PHP, ab v6 nicht mehr)
Wenn du nur Pi-hole v6 oder gar keinen Webserver betreibst, bist du von php2shell nicht betroffen. Prüfen kannst du es ganz einfach mit dpkg -l | grep php. Kommt da nichts, ist kein PHP installiert.
Am meisten Gefahr besteht, wenn du einen Port von deinem Router direkt auf den Pi weiterleitest. Wenn du ihn nur im Heimnetz oder über VPN nutzt, ist das Risiko deutlich geringer. Updaten solltest du trotzdem.
Ich nutze PHP 7.4, 8.0 oder 8.1, was jetzt?
Diese Versionen sind End-of-Life und bekommen keine offiziellen Releases mehr. Das PHP-Team hat allerdings minimale Backports für 7.4, 8.0 und 8.1 bereitgestellt, und Sury hat daraus bereits Pakete gebaut. Auf meinem Debian-Server kamen die neuen 7.4- und 8.1-Pakete noch am selben Tag rein, inklusive der beiden CVEs im Changelog.
Heißt für dich: Wenn du PHP aus dem Sury-Repo bzw. dem ondrej-PPA hast, funktioniert die Anleitung oben genauso. Hast du dagegen eine alte Version direkt aus deiner Distribution (z. B. PHP 7.4 aus Debian 11, das seit August 2026 selbst EOL ist), kommt da vermutlich nichts mehr. Dann bleiben dir nur die Übergangsmaßnahmen und ein zügiger Umstieg auf eine aktuelle PHP-Version.
Mein ehrlicher Rat: Nutze den Schreck, um alte Versionen loszuwerden. Beim nächsten Mal gibt es vielleicht keinen Backport.


Docker-Nutzer
Wenn du PHP in Containern betreibst, hilft apt auf dem Host nichts. Neues Image ziehen und den Container neu erstellen:
docker compose pull
docker compose up -d
Danach im Container nachschauen, ob die richtige Version läuft:
docker compose exec <dienst> php -vWebhosting-Kunden
Hast du ein normales Webhosting-Paket, musst du in der Regel nichts selbst patchen, das macht dein Hoster. Schau aber im Kundenmenü nach, welche PHP-Version für deine Seite eingestellt ist. Steht da noch 7.4 oder 8.0, wird es Zeit, umzustellen.
Kein Update verfügbar? Übergangsmaßnahmen
Falls das gefixte Paket für dein System noch nicht da ist, kannst du das Risiko mit ein paar Einstellungen senken. Das ist ausdrücklich nur eine Krücke und ersetzt das Update nicht. Lege dafür eine eigene Datei an, z. B. /etc/php/8.2/fpm/conf.d/99-php2shell.ini:
session.upload_progress.enabled = 0
memory_limit = -1
post_max_size = 8M
max_input_nesting_level = 8
Die ersten beiden Zeilen gehören zusammen, jede deckt eine der beiden Lücken ab. Danach PHP-FPM neu starten. Mit memory_limit = -1 solltest du aber im Blick behalten, dass ein einzelnes Skript dann unbegrenzt RAM ziehen kann. Auf einem Pi mit wenig Speicher also nur kurzfristig nutzen.
Wurde ich schon angegriffen?
Die Lücke war schon vor dem Patch bekannt, darum lohnt ein kurzer Blick, ob sich jemand eingenistet hat:
# Startet PHP verdächtige Programme?
ps -ef --forest | grep -A3 php-fpm | grep -E "sh|bash|curl|wget|nc|python|perl"

# Neue PHP-Dateien im Webverzeichnis seit dem 20.10.?
sudo find /var/www -name "*.php" -newermt "2026-10-20" -ls

# Neue Cronjobs?
sudo crontab -l -u www-data; ls -la /etc/cron.d/
Wenn hier nichts Ungewöhnliches auftaucht, kannst du durchatmen. Findest du unbekannte PHP-Dateien oder Cronjobs, nimm das System vom Netz, sichere die Logs und schau es dir in Ruhe an.
Kurz zusammengefasst
- Mit
ls /run/php/schauen, welche PHP-Versionen wirklich laufen. apt updateund PHP-Pakete aktualisieren.- PHP-FPM bzw. Apache neu starten.
- Im Changelog prüfen, ob CVE-2026-109618 und CVE-2026-109619 drinstehen.
- Kurz auf Spuren eines Angriffs prüfen.
Das Ganze dauert wirklich nur ein paar Minuten. Bei mir war es nach einer Viertelstunde inklusive Kontrolle erledigt. Wenn du irgendwo hängst, schreib mir gerne in die Kommentare.



Schreibe einen Kommentar